
世界のWebサイトの43.5%という圧倒的シェアを誇るWordPress。しかし、その人気の高さからサイバー攻撃の標的になりやすく、特に「プラグイン」や「テーマ」の脆弱性を突いた被害が後を絶ちません。
そこでこの記事では、WordPressで注意すべき脆弱性リスクを一覧で紹介します。おすすめ診断ツールやプラグイン対策もお伝えしますので、「WordPressでサイトを立ち上げたい」とお考えの製造業・建築業の担当者様はぜひ参考にしてください。
WordPressの脆弱性とは?
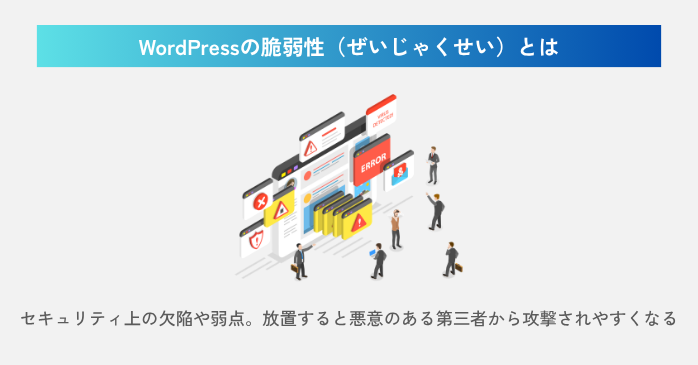
WordPressの脆弱性(ワードプレスのぜいじゃくせい)とは、WordPressに存在するセキュリティ上の欠陥や弱点のことです。
家で例えるなら、「玄関の鍵が壊れている」や「いつも窓を開けっぱなしにしている」のような状態です。つまり、WordPressの脆弱性を放置すると、悪意のある第三者から不正アクセスを受けやすくなり、
- Webサイトの改ざんや乗っ取り
- 企業の機密情報や顧客の個人情報漏洩
- 他のサイトを攻撃するための踏み台
など、サイト運営に深刻な影響を及ぼすリスクが一気に高まってしまいます。
WordPressのセキュリティ対策
ところで、「WordPress側は、どのようなセキュリティ対策をしているのか?」という疑問を持つ方もいるでしょう。ここでは、WordPressのセキュリティ対策を一覧で見てみましょう。
| 項目 | 内容 |
|---|---|
| 専門家の監視 | 50名以上の専門チームが日々システムを厳格にチェック |
| 古いバージョンも自動保護 | 重要な修正は古いサイトにも自動で適応される |
| サーバー会社との共同防御 | レンタルサーバー等と連携し、ネット全体で脅威をブロック |
| 修正・テスト・即リリース | 発見された脆弱性をすぐに修正・公開 |
また、プラグイン開発者・テーマ開発者・ウェブホスト向けにも、WordPress公式は専門ガイドやサポート体制を整えており、脆弱性を発見した際には適切に対処できる体制を整えています。
セミナーで成果につながるサイト制作を身につけよう!
WordPressセミナーは、WordPressのインストールやドメイン取得からはじまり、サイト制作・プラグインを使ったセキュリティチェックまで一連の流れを実際に手を動かしながら学べます。
ビジネス成果を出すために必須のSEO対策までカバーしているので、「Webサイトから新規顧客を開拓し、受注や問い合わせを増やしたい」という製造業・建築業の企業様にもおすすめです。
ネットマーケティングの要であるSEO対策については、以下の記事でわかりやすく解説しています。AIとSEOの相性についてもお伝えしているので、AI時代のネット集客に興味がある方もぜひご一読ください。
WordPressには脆弱性が多い?
では、なぜWordPressは脆弱性が多いのでしょう。WordPressは公式でサポートしているにもかかわらず、たびたび脆弱性を取り上げられるのには意味があります。
ここでは、WordPressに脆弱性が多い理由、WordPressの脆弱性の発生箇所についてみてみましょう。
WordPressに脆弱性が多い理由
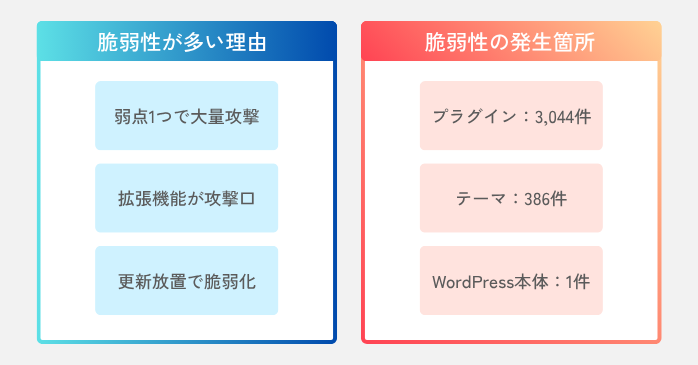
WordPressに脆弱性が多いのは「世界で最も使われているCMS」、つまり攻撃者にとってメリットの大きいターゲットであるためです。例えば、
- 1つの弱点で膨大なサイトを効率よく攻撃できる
- プラグインやテーマなどの拡張機能が多く、攻撃の隙が生まれやすい
- アップデートを怠るユーザーが一定数おり、古いまま放置されやすい
のように、攻撃しやすい要素が多数存在します。つまり、WordPress自体が悪いのではなく、「利用者が多い」「拡張機能が多い」「更新されていないサイトが多い」という構造的な理由によって、攻撃者に狙われやすい状況が生まれているのです。
WordPressの脆弱性の発生箇所
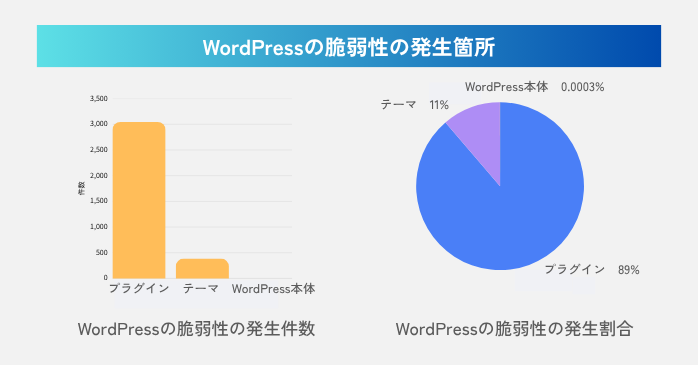
Patchstack「2025年中期WordPress脆弱性レポート」によると、WordPressの脆弱性のほとんどは「プラグイン」に集中していることが明らかになっています。具体的な脆弱性の発生割合(2024〜2025年データ)を見てみましょう。
- プラグイン:3,044件(89%)
- テーマ:386件(11%)
- WordPress本体:1件(0.0003%)
このように、WordPressのシステム本体は、バグや弱点がほとんどなく安全です。
つまり、WordPressの脆弱性は、後から追加する「プラグイン」や「デザインテーマ」が要因なので、「怪しいプラグインやテーマを入れない」ことを徹底してWordPressの脆弱性を防ぐことが重要です。
参照:Patchstackの2025年WordPressセキュリティレポート:年中リスクの内訳
最新版・WordPressの脆弱性リスク一覧
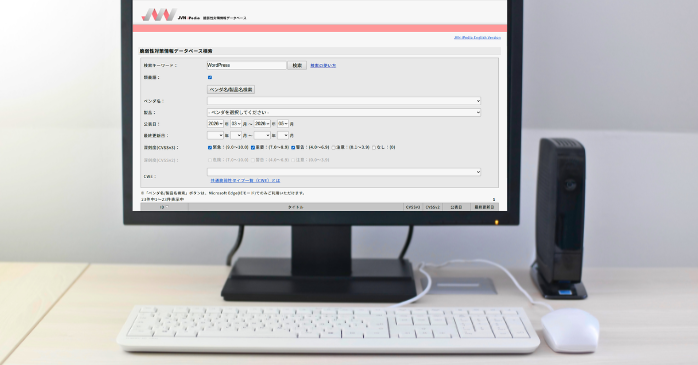 では、最新のWordPress脆弱性リスクを一覧で見てみましょう。ここでは、WordPress脆弱性診断ツールとして、「JVN iPedia」を活用しました。
脆弱性対策情報データベース検索結果
今回は、WordPressの2026年3月〜2026年5月(現在)をリサーチし、抽出された脆弱性リスクは合計で23件でした。今回は、その中から「CVSSスコア(危険度)」が高いものを中心に、脆弱性のあるWordPressプラグインを10件紹介します。
| プラグイン名 | 危険度 | 主な内容 | 主なリスク |
|---|---|---|---|
| Support Board | 8.8 | 問い合わせ(チャット) | 顧客・会員データの漏洩 |
| activitypub | 7.5 | SNS連携 | サイト全体の乗っ取り |
| wpDiscuz(コード) | 7.5 | コメント拡張 | 不正プログラム実行・改ざん |
| wpDiscuz(データ) | 7.5 | コメント拡張 | データの不正操作 |
| Link Whisper Free | 6.5 | 記事リンク自動化 | 管理画面への不正侵入 |
| SQL Chart Builder | 6.5 | グラフ・表作成 | サイトデザイン改ざん |
| Seraphinite Accelerator | 6.5 | 表示高速化 | サーバー情報の外部漏洩 |
| wpDiscuz(設定) | 7.5 | コメント拡張 | 設定の勝手な書き換え |
| Popup Box | 5.4 | ポップアップ表示 | 他システム攻撃の踏み台 |
| OpenStreetMap | 5.4 | 地図表示 | 閲覧者端末での不正実行 |
なお、危険度7.0~8.9は「重要」、4.0~6.9は「警告」として扱われます。危険度が「重要(7.0以上)」のものは「乗っ取り」や「情報漏洩」といったリスクが高まります。危険度7.0以上のプラグインを使っている場合は、放置せず適切な対策を取りましょう。
WordPress脆弱性リスク一覧からわかること
上記のWordPress脆弱性リスク一覧からは、やはり危ないのはプラグインであることがわかります。今回一覧で表示された脆弱性リスク23件は、すべて「プラグイン」でした。
ここで注目したいのは、特定のプラグインだけでなく、サイトの高速化(Seraphinite Accelerator)、地図の埋め込み(OpenStreetMap)、ポップアップ表示(Popup Box)など、私たちが普段よく使う便利なプラグインが対象になっている点です。
つまり、特定の機能が危ないわけではなく、「便利だから」とプラグインを複数導入することに、多くのリスクが潜んでいると分析できます。
WordPressの基本的な脆弱性対策10選
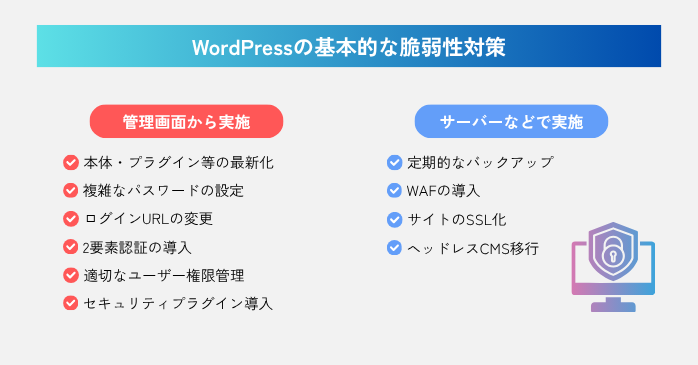
続いて、基本的なWordPressの脆弱性対策を10選ご紹介します。ここでは、管理画面からできるWordPressの脆弱性対策、レンタルサーバーやシステムで行うWordPressの脆弱性対策の2つに分けて見ていきましょう。
管理画面から行うWordPressの脆弱性対策
まずは、WordPressの管理画面や運用ルールを見直すWordPressの脆弱性対策をお伝えします。専門的なスキルがなくても、無料でだれでもできる対策です。
| 対策項目 | 対策内容 |
|---|---|
| 本体・プラグイン等の最新化 |
|
| 複雑なパスワードの設定 |
|
| ログインURLの変更 |
|
| 2要素認証(2FA)の導入 (ID・パスワード+スマホアプリ等のワンタイムパスワード) |
|
| ユーザー権限の適切管理 |
|
| セキュリティ用プラグイン導入 |
|
レンタルサーバー・システムでのWordPressの脆弱性対策
次に、利用しているレンタルサーバーの設定変更、Webサイト全体の仕組みそのものを強化する脆弱性対策です。
| 対策項目 | 対策内容 |
|---|---|
| 定期的なバックアップ |
|
| WAF(ワフ)の導入 |
|
| WebサイトのSSL化 |
|
| ヘッドレスCMSへの移行 |
|
このように、WordPressの対策は、システムを最新に保つことや、パスワードの見直し、不要なプラグインの削除など、今すぐできる身近な設定も多いため、ぜひ上記を参考に一つずつ対策をはじめてみましょう。
セミナーでWordPressの脆弱性対策を強化しよう!
先ほどご紹介した脆弱性対策は、あくまで安全にサイトを動かすための基本です。大切なホームページをトラブルから守り、さらに新しい受注につなげるためには、もう一歩踏み込んだ高度な対策を行いましょう。WordPressセミナーでは、
- ホームページの土台となるインストール・ドメイン取得
- 不正アクセスからサイトを守るプラグインの導入方法
- AIを使った手軽&魅力的なページ作成
- 受注につなげるために重要なSEO対策
など、WordPressの効果的な脆弱性対策をはじめ、基礎から実務につながるスキルまで幅広く学べます。「Webサイトから新規顧客を開拓し、受注や問い合わせを増やしたい」という製造業・建築業の企業様におすすめのカリキュラムです。
セミナー名 WordPressセミナー 運営元 GETT Proskill(ゲット プロスキル) 価格(税込) 29,700円〜 受講期間 2日間 受講形式 対面(東京・大阪)・ライブウェビナー・eラーニング
WordPressを成果につなげるには、SEO対策やアクセス解析など、Webマーケティング(集客)の知識も重要です。Webマーケティングについては以下の記事で詳しく解説していますので、ぜひこちらもあわせてご一読ください。
WordPressの脆弱性診断ツールを使ってみよう!
先ほどは、最新のWordPressの脆弱性リスクがあるプラグインを一覧でご紹介しました。しかし、脆弱性のあるプラグインは日々変化しているため、継続的な確認が必要です。
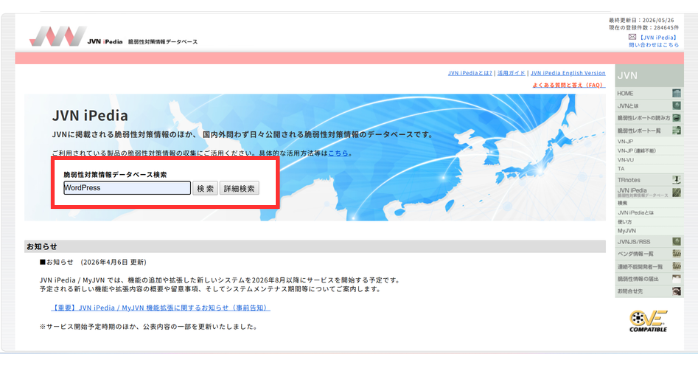
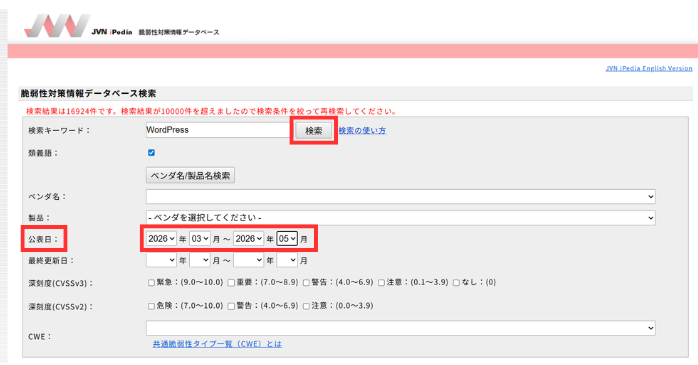
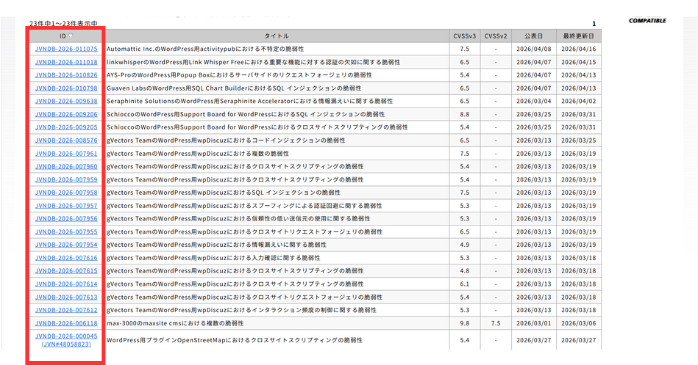
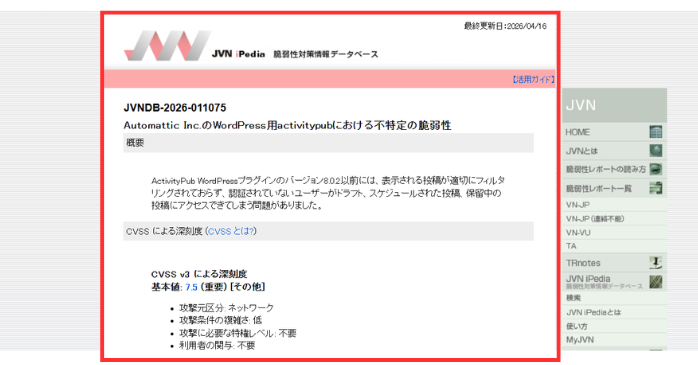
ここでは、先ほどリサーチで活用したWordPressの脆弱性診断できるツール「JVN iPedia」の使い方を、画像付きで分かりやすくご紹介します。
- 脆弱性対策情報データベース検索「JVN iPedia」にアクセス
- 検索窓に「WordPress」と入力して「検索」をクリック

- 「公表日」の項目で調査したい期間を入力→「検索」をクリック
- 画面下部にWordPressの脆弱性プラグイン一覧が表示
- 一覧の中から、自分のサイトで実際に使っているプラグイン名がないか確認
- 見つかった場合は、そのタイトル横の「ID」をクリック
- 該当プラグインの概要、深刻度、影響を受けるシステム、対策などが表示
このように、JVN iPediaを使えば、WordPressの脆弱性に関する最新情報を手軽にチェックできます。ぜひ、ご自身のサイトが安全かどうか定期的に検索してみてください。
WordPressの脆弱性についてまとめ
WordPressは、専門チームによるシステム監視など、公式側でセキュリティ対策を万全に整えています。ただし、WordPressの脆弱性の多くは「プラグイン」に関連するものであり、その危険なリスクは日々変化しています。
ぜひ、最新のセキュリティ対策を学べるセミナーを活用してWordPressの脆弱性を回避し、かつ成果(集客や売上)に繋がるサイト運営スキルを身につけましょう。